

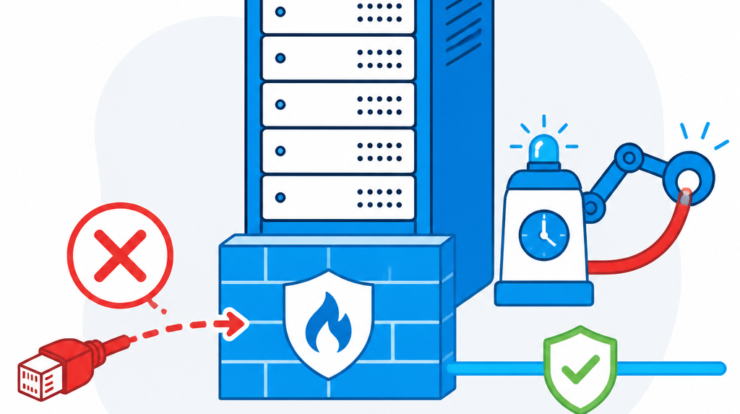
Когда вы начинаете управлять сервером, одной из первейших задач становится обеспечение безопасности панели управления. Неконтролируемый доступ к панели не только позволяет злоумышленникам управлять вашим сервером, но и подвергает риску все данные, которые на нем хранятся. Одним из ключевых шагов в обеспечении этой безопасности является ограничение доступа с помощью специальных инструментов, таких как firewall и fail2ban.
Прежде чем приступать к настройке, важно понять, что каждый из этих инструментов выполняет свою роль. Firewall, или брандмауэр, контролирует сетевой трафик, разрешая или блокируя его на основе заданных правил. Fail2ban, в свою очередь, анализирует логи на предмет признаков подозрительной активности и временно блокирует IP-адреса, которые выглядят подозрительно. Оба инструмента способны взаимодействовать и дополнять друг друга.
НАСТРОЙКА FIREWALL
Первый шаг — настройка firewall. Наиболее распространенными инструментами для управления брандмауэром в Linux являются ufw (Uncomplicated Firewall) и iptables. Выбор между ними зависит от ваших предпочтений и уровня владения системными командами.
Если вы используете ufw, настройки сводятся к нескольким командам:
- Для начала, включите ufw:
- Закрываем все входящие соединения и разрешаем только нужные:
- Добавляем правила для панели управления, разрешая доступ только с определенных IP-адресов:
sudo ufw enablesudo ufw default deny incoming
sudo ufw allow ssh если доступ по SSH необходимsudo ufw allow from <ваш-IP-адрес> to any port <порт-панели>Используя iptables, вы сможете установить более сложные правила, например, ограничив количество соединений в минуту или указав временное окно для доступа.
НАСТРОЙКА FAIL2BAN
Fail2ban — это эффективный инструмент для предотвращения брутфорс-атак через обработку логов. Его настройка требует меньших усилий, чем может показаться.
- Установите fail2ban, если он еще не установлен:
- Настройте главный конфигурационный файл `/etc/fail2ban/jail.local`. Включите необходимые сервисы и настройте параметры, такие как bantime (длительность блокировки), findtime (интервал времени, в который ищутся нарушения), и maxretry (максимальное количество неудачных попыток):
- При необходимости создайте фильтры в папке `/etc/fail2ban/filter.d/`, чтобы адаптировать fail2ban под ваши специфические ситуации.
sudo apt install fail2ban[sshd]
enabled = true
maxretry = 3
bantime = 600 блокируем на 10 минутКОМБИНИРОВАНИЕ ИНСТРУМЕНТОВ
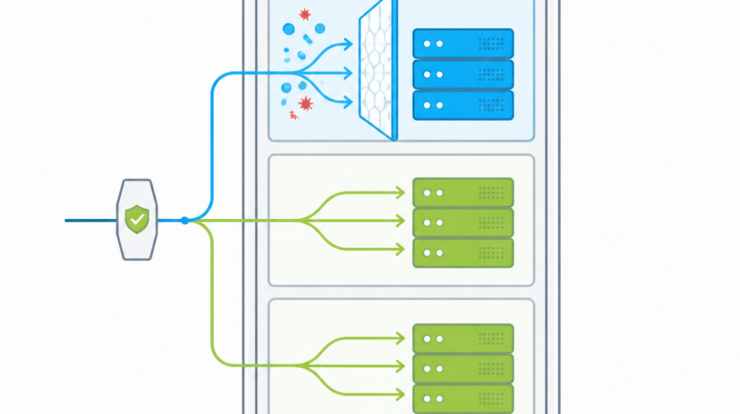
Оба инструмента прекрасно работают в связке. Firewall ограничивает доступ более жестко, фильтруя изначально разрешенные или запрещенные адреса. Fail2ban, в свою очередь, обеспечивает дополнительную защиту, временно блокируя IP-адреса при превышении допустимого количества неудачных попыток авторизации.
СОВЕТЫ И ОГРАНИЧЕНИЯ
Настраивая эти инструменты, важно помнить, что чрезмерные ограничения могут привести к созданию барьеров для легитимных пользователей. Оставьте себе возможность доступа при чрезвычайных ситуациях, например, через VPN с определенного IP-адреса, или настройте резервные механизмы доступа. Внимательно следите за журнальными файлами, так как чрезмерное количество блокировок может указывать на необходимость пересмотра политики безопасности.
Не забывайте, что защита панелей управления — это только часть комплексной стратегии безопасности, которая также должна включать обновления программного обеспечения, использование надежных паролей и периодический аудит системных журналов. Системный подход к безопасности поможет создать более защищенную среду и минимизировать риски несанкционированного доступа.
Если тема хостинга и автоматизации вам близка — подписывайтесь:
Разбираем AI и автоматизацию бизнеса в
Telegram-канале ProDelo —
свежие новости каждый день. Вопросы можно задать в
общем чате.
Видео по OpenCart, автоматизации и AI:
YouTube,
Яндекс Дзен,
ВКонтакте.