

Вы разместили несколько сайтов на одном VPS. Всё работает, пока один проект не вызывает перегрузку — доступ к остальным замедляется, а иногда они и вовсе лежат. Ещё хуже, если уязвимость в одном сайте становится входной точкой для атакующего, и он получает доступ к остальным. Проблема очевидна: отсутствие изоляции. Как её правильно настроить?
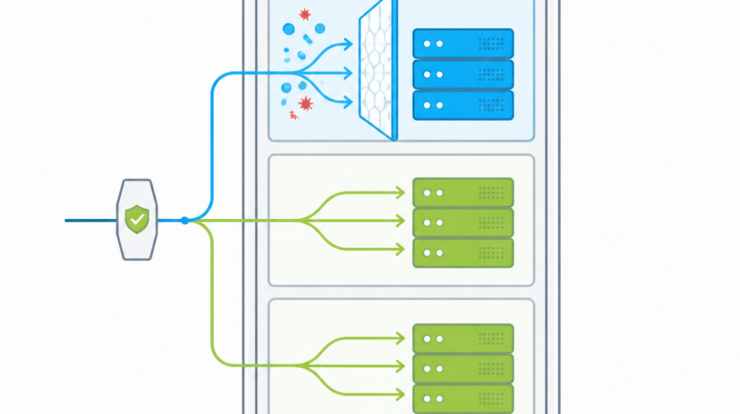
Первым делом важно понять, что изоляция нужна не только для крупных проектов. Даже если у вас всего два сайта, одно «проблемное» приложение может затормозить весь сервер или сделать уязвимыми остальные сайты. На уровне VPS это часто вызвано тем, что разные проекты используют общие ресурсы: те же процессы, файловую систему или базу данных. Поэтому задача изоляции состоит в том, чтобы разделить сайты так, чтобы их работа никак не пересекалась.
Ресурсная изоляция: контейнеры и лимиты на ресурсы
Когда речь заходит об изоляции, первым на ум приходит использование контейнеров. Программные решения вроде Docker или LXC позволяют создавать отдельные изолированные пространства, где каждый сайт получает свой набор ресурсов: процессорное время, оперативную память, сетевую мощность. Для VPS это особенно актуально, так как ресурсы машины обычно ограничены.
Например, вы можете создать отдельный контейнер LXC под каждый проект, назначив ему жёсткие лимиты на CPU и оперативную память. Даже если один сайт столкнётся с резким ростом нагрузки (например, из-за внезапного наплыва пользователей или неудачной оптимизации кода), он не сможет вызвать замедление других приложений.
Docker тоже отлично подходит для такой изоляции. Вы не только распределяете ресурсы, но и обеспечиваете стандартную инфраструктуру: каждый проект работает внутри своей контейнерной оболочки, что исключает конфликты между версиями зависимостей или серверного ПО. Например, один сайт может использовать PHP 7.4, второй — 8.2, и они не будут мешать друг другу.
Однако работа с контейнерами требует определённой квалификации. Неверно настроенные контейнеры могут, наоборот, потреблять больше ресурсов или стать дополнительным объектом атаки. Поэтому, если у вас нет опыта, прежде чем переходить на такую схему, стоит изучить основы контейнеризации.
Файловая изоляция: разграничение доступов
Если контейнеры не подходят, важный минимум, который стоит рассмотреть, — это настройка изоляции файлов. На одной VPS часто хранятся данные для нескольких сайтов в общем каталоге вроде /var/www. Если при этом настройки разрешений файловой системы не продуманы, злоумышленник, взломав один сайт, может получить доступ к данным других. Решение — разместить каждый проект в отдельном каталоге и правильно настроить права.
Используйте таких пользователей и группы в системе, чтобы каждый сайт запускался от имени своего уникального пользователя. Этот пользователь должен иметь доступ только к своему каталогу, а доступ к чужим файловым областям должен быть запрещён. Удобный инструмент для этого — механизм chroot, который позволяет ограничить видимость файловой системы. С помощью chroot вы можете поместить каждый сайт в «свой мир», где он видит только свой каталог и ничего больше.
Если вашим сервером управляет менеджер панелей (например, Plesk или cPanel), такие функции зачастую реализуются автоматически, но полагаться исключительно на интерфейс не стоит. Ручная проверка прав на файлы (chmod и chown) не помешает.
Разделение веб-серверов и обработчиков
На практике многие проекты на VPS работают через один и тот же веб-сервер, например, общую инстанцию Nginx или Apache. Это удобно, но создаёт дополнительные риски. Например, сбой всего веб-сервера из-за одной неправильной конфигурации может повлиять на все сайты.
Для более строгой изоляции можно использовать отдельные инстанции веб-сервера для каждого проекта. На одном VPS это часто делают через механизм виртуальных машин или опять же контейнеров. В каждой виртуальной машине запускается собственная копия Nginx или Apache, которая работает только с одним проектом и имеет независимую конфигурацию.
Если вы не хотите перегружать систему виртуальными окружениями, ограничьтесь настройкой FastCGI или PHP-FPM, где каждый проект обслуживается через свою инстанцию. В этом случае проекты технически остаются в рамках одного Nginx, но процессы PHP-запросов для каждого приложения изолированы друг от друга.
Ещё одна уязвимость — это работа с базами данных. На одной VPS часто используют общую инстанцию MySQL или PostgreSQL, где хранятся абсолютно все данные сайтов. Если пароль от одной базы становится известен, остаётся маховик доступа к другим. Поэтому даже если вы используете одну физическую инстанцию базы, убедитесь, что для каждого сайта используется отдельный пользователь с ограниченными правами.
Можно пойти дальше и для максимальной изоляции настроить отдельные серверы баз данных для каждого сайта. Это увеличит потребление ресурсов, но полностью снимет проблему перекрёстного доступа.
Наконец, не забывайте про сеть. Используйте файрволы (например, ufw или iptables), чтобы ограничить доступ к портам и сократить ненужные сетевые соединения. Если сайты общаются друг с другом через API, делайте это локально, а доступ извне закрывайте.
Что важно помнить
Изоляция на VPS — это баланс между степенью защиты, удобством администрирования и использованием ресурсов. Чрезмерная изоляция может привести к снижению производительности и усложнению работы с сервером. Поэтому начинайте с минимального набора мер: разграничьте файлы, права пользователей и настройте отдельные процессы для обработки запросов (например, дополнительный PHP-FPM-пул).
Если нагрузка на сервер возрастает, изучите контейнеры или даже виртуальные машины для глубокой изоляции. Но всегда держите в уме, что любые меры защиты требуют регулярной проверки — настройка однажды не избавляет от необходимости мониторить безопасность и состояние серверов в долгосрочной перспективе.
Материалы об автоматизации и работе сайтов — в Telegram-канале ProDelo. Обсудить вопрос можно в общем чате.
Видео и другие материалы: YouTube, Дзен, ВКонтакте.