

Обновления движка интернет-магазина установлены, сервер защищён, а брандмауэр настроен. Но уязвимость может скрываться в самом неожиданном месте — внутри одного из плагинов или расширений. Особенно когда речь идёт о CMS вроде OpenCart или WordPress, которые активно настраиваются с помощью сторонних разработок. Попробуем разобраться, как минимизировать риски, возникающие из-за таких дополнений.
Не все расширения одинаково безопасны
Плагины и модули добавляют функциональность, но также увеличивают потенциальную площадь атаки вашего магазина. Некоторые из них пишутся любителями или не поддерживаются должным образом после выхода. Проблемы вроде несанкционированного доступа к базе данных, загрузки вредоносного кода или утраты данных часто связаны с недостатками в коде плагинов.
Важно понимать, что возможность использования встроенных API CMS или подключение к базе данных — это привилегии, которые разработчики плагинов получают от имени вашего сайта. Если плагин содержит уязвимость (например, SQL-инъекцию), то она касается всего приложения, а не только расширения. Поэтому единственная защита здесь — минимизация доверия со стороны сайта к расширению.
Проверка плагинов перед установкой
Первый шаг к безопасности — это выбор правильных расширений. Даже до установки вы можете минимизировать риски, обратив внимание на следующие аспекты:
- Автор и источник. Используйте только официальные или проверенные репозитории, такие как WordPress Plugin Repository или OpenCart Marketplace. Избегайте скачивания расширений с малоизвестных или сомнительных сайтов, даже если они предлагают аналогичные функции бесплатно.
- Рейтинг и отзывы. Если плагин вызывает сомнения из-за низкого рейтинга или отсутствия отзывов, это повод задуматься.
- Обновления и поддержка. Плагин, который регулярно обновляется, скорее всего, лучше защищён от известных уязвимостей. Если последнее обновление было год или два назад, значит, разработчик уже мог перестать мониторить и исправлять проблемы в коде.
- Код открытого доступа. Если вы обладаете базовым уровнем знаний в программировании, можете изучить код плагина на предмет явных уязвимостей.
Не стоит ориентироваться на количество скачиваний или рекламные хвалебные отзывы: популярность не всегда означает безупречность в плане безопасности.
Изоляция расширений через ограничения прав
Существенно повысить безопасность можно путём ограничения прав доступа плагинов к системе. Ключевой принцип здесь — минимизация полномочий: плагин может выполнять только те действия, которые ему необходимы, и не больше. Рассмотрим три подхода:
- Использование разных учётных записей базы данных. Многие современные CMS, такие как WordPress, используют одну учётную запись для подключения всех компонентов к базе данных. Вместо этого можно создать отдельную базу и учётную запись для каждого плагина, задав минимальные привилегии. Например, плагину для комментариев нужна только таблица, где хранятся комментарии. Ему не требуется доступ к таблицам заказов или пользователей.
- Ограничение прав в системе файлов. Убедитесь, что файлы плагинов и каталог, где они хранятся, имеют только минимально необходимые права. Для большинства систем безопасным вариантом является запрет записи для всех, кроме владельца (например, права 755 на папки и 644 на файлы).
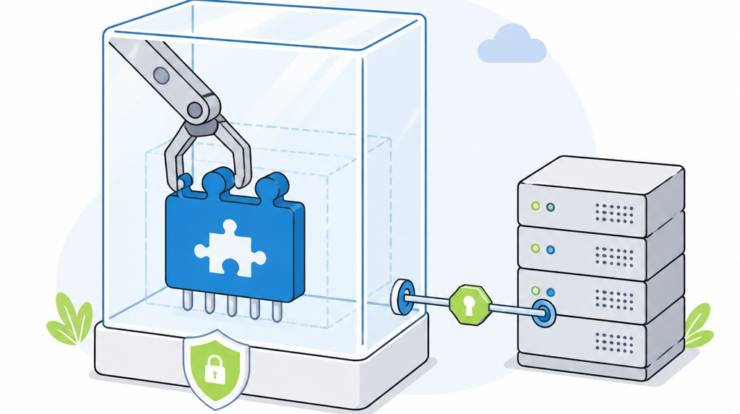
- Использование sandbox-среды. Если позволяет хостинг, можно запускать каждый плагин в изолированной контейнерной среде (например, с помощью Docker). Это создаёт дополнительные барьеры на пути злоумышленников.
Мониторинг активности плагинов
После установки плагина важно следить за его активностью, чтобы оперативно выявить потенциальные проблемы. Это можно сделать несколькими способами:
- Слежение за изменениями в файлах. Некоторые уязвимые или вредоносные плагины могут пытаться вносить изменения в важные файлы системы. Используйте инструменты мониторинга файловой системы (такие как OSSEC или Auditd), чтобы отслеживать любые несанкционированные действия.
- Мониторинг сетевой активности. Если плагин выполняет подозрительные сетевые запросы (например, отправляет данные на неизвестные серверы), это серьёзный повод задуматься. Сетевой трафик сайта можно анализировать с помощью таких инструментов, как Wireshark.
- Анализ логов. Большинство CMS позволяют вести логи активности, включая действия пользователей и обращение к базе данных. Регулярно проверяйте логи на наличие подозрительных действий.
Не забывайте также проверять потребление ресурсов. Если подозрительный плагин начинает грузить процессор или постоянно создаёт запросы, которые до его установки не было, возможно, он содержит скрытые вредоносные функции, например, майнинг или почтовую спам-рассылку.
Обновления и принцип наименьшей нагрузки
Безопасность — это не разовая акция, а процесс. Даже проверенные расширения нуждаются в регулярном обновлении, чтобы учитывать новые угрозы. Но обновления тоже не идеальны, и иногда после их установки сайт может работать некорректно. Чтобы минимизировать риски отказа, следуйте этим рекомендациям:
- Обновляйте плагины на тестовом сайте. Не проводите обновления сразу на рабочем сервере. Создайте копию сайта (иногда её можно сделать прямо через хостинг) и проверьте там новые версии.
- Проводите регулярные ревизии плагинов. С какой периодичностью добавляются новые функции или выходят патчи безопасности? Если проект явно заброшен — удаляйте его.
- Минимизируйте количество плагинов. Чем меньше дополнений установлено, тем меньше потенциальных точек для атаки. Важно, чтобы на вашем сайте оставались только те расширения, без которых его работа невозможна.
Изоляция плагинов на уровне серверной архитектуры — более сложный и дорогостоящий подход, но он может быть оправдан для крупных интернет-магазинов или порталов с большими бюджетами. К примеру, можно настроить так называемую микросервисную архитектуру, где каждый отдельный компонент (в том числе плагины) работает изолированно друг от друга.
Что ещё важно учитывать
Полностью изолировать плагины в реальной системе часто невозможно — их взаимодействие с основным движком сайта требует определённого уровня доступа. Задача владельца ресурса или разработчика — не устранить, а сузить влияние возможной уязвимости.
Помните, что успех также во многом зависит от человеческого фактора. Если администратор скачивает сомнительные плагины и игнорирует предупреждения систем контроля безопасности, шанс взлома резко возрастает. Поэтому не забывайте обучать свою команду и не пренебрегайте услугами аудиторов безопасности.
Изоляция плагинов не делает ваш интернет-магазин неуязвимым, но существенно снижает риски повреждения системы и утраты пользовательских данных. Даже если один из элементов даст сбой, вероятность того, что это затронет весь сайт, минимальна.
Полезные ссылки
💻 Виртуальный хостинг Sweb
⚙️ Автоматизация для бизнеса
📜 Сценарии по автоматизации
🖥️ Сервер для автоматизации
💳 Карты оплаты AI
🤖 Доступ к 500+ LLM из РФ
🌐 Интернет без цензуры
Наши соц. сети
Telegram канал ProDelo
Общий чат ProDelo
Наш Youtube канал
Наш Яндекс Дзен канал
Наша группа в ВК