

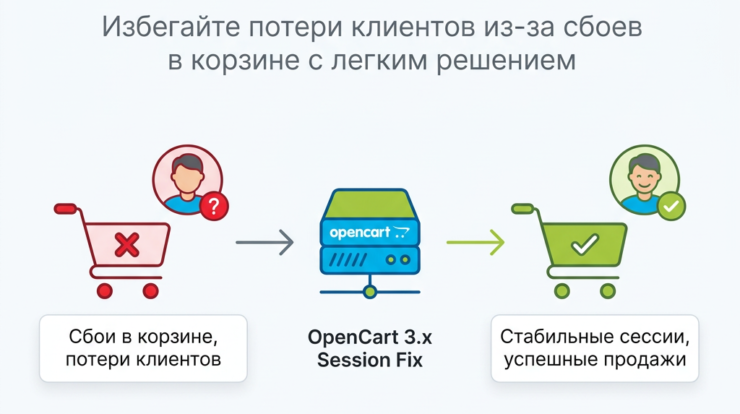
Проблема с сессиями в OpenCart 3 может выглядеть как наказание судьбы: товар добавлен в корзину — но корзина пустая; клиент входит в аккаунт — и через обновление страницы оказывается выброшен обратно на страницу входа. Если вы столкнулись с такими симптомами, то решение, которое исправляет корень беды, уже готово — речь о модуле Session Cookie Fix, разработанном motobrat. Это компактный, аккуратный и безопасный патч через OCMod, который устраняет критическую ошибку в работе cookie-сессий и возвращает стабильность магазину.

За десяток внедрений в реальных магазинах я убедился: симптомы часто путают с проблемами кэша, конфликтами модулей или ошибками шаблона. Но когда в логах сессии записываются нормально, а в браузере OCSESSID либо не появился, либо сразу удалился — значит, корень в неверной работе setcookie(). Именно это и исправляет модификатор. Для быстрых решений можно открыть страницу Session Cookie Fix и ознакомиться с техническими деталями и установкой.
Чем полезен патч на практике: перечислю частые сценарии из моей практики. Первый — тестовый домен работает нормально, а на продакшн — нет. Разные настройки PHP, разные session.cookie_lifetime — и сайт теряет сессии. Второй — администратор теряет сессию в админке при нажатии F5; это не баг шаблона, а поведение cookie. Третий — пользователь успешно авторизуется, но после редиректа оказывается обратно на страницу логина: это классический симптом устаревшей/удаляемой cookie. Модификатор от motobrat решает эти кейсы, не трогая ядро системы и не ломая совместимость с шаблонами и модулями.
Проблема технически проста, но коварна. В исходном файле catalog/controller/startup/session.php в стандартной сборке OpenCart 3 параметр expires в setcookie() передавался как значение ini_get(‘session.cookie_lifetime’) — то есть просто количество секунд. PHP ожидает отметку времени Unix: time() + seconds. Из-за этой ошибки при session.cookie_lifetime = 604800 (7 дней) браузер получает дату истечения в прошлом и удаляет cookie сразу. Модификатор корректирует вызов: setcookie(…, time() + (int)ini_get(‘session.cookie_lifetime’), …), а также добавляет параметры безопасности secure и httponly, что важно при работе через HTTPS и для защиты от XSS. Техническая корректировка минимальна, но эффект — максимальный.

Установка — ровно такая, как привыкли большинство владельцев магазинов: скачали файл .ocmod.xml, загрузили через админку в разделе Установщик, затем обновили модификаторы и проверили корзину. Для удобства ссылка на модуль для Opencart содержит файл и инструкцию. Важный момент: модификатор не правит системные файлы и полностью снимается через интерфейс модификаторов — это удобно при тестировании на проде: можно быстро включить или отключить фикc без вмешательства в код.
Как проверять результат и не потерять время. Прежде чем лезть в логи, откройте инструменты разработчика в браузере и посмотрите вкладку Application → Cookies: появление OCSESSID с корректным временем жизни — первый признак успеха. Для полноценной проверки рекомендую отслеживать поведение пользователей и цели при помощи Яндекс.Метрика и Google Analytics: если после установки количество брошенных корзин и ошибок авторизации падает — всё в порядке. Попутно проверьте php.ini на параметр session.save_handler и session.save_path — в редких случаях нестандартный обработчик сессий может требовать дополнительной настройки, но в 99% случаев достаточно именно исправления параметра expires.
Если вы думаете о самостоятельной правке файла — имейте в виду риски при обновлении OpenCart. Я видел магазины, где правки ядра улетали при обновлении, и сайт снова терял сессии. Модификатор решает эту проблему, работая через стандартный OCMod: правка сохраняется при апдейте системы и не мешает другим расширениям. Именно поэтому многие коллеги по рынку предпочитают скачивать готовый патч от проверенного автора motobrat вместо ручной правки. Ознакомиться и скачать можно с решения Session Cookie Fix.

Совместимость и безопасность. Модификатор заявлен для OpenCart 3.x / OcStore 3.x (3.0.2.0 — 3.0.3.9) и не конфликтует с большинством шаблонов и расширений, так как меняет лишь одну строку в логике установки cookie. Плюс: добавление параметров secure и httponly — это не косметика, а реальная защита. Secure гарантирует отправку cookie только по HTTPS, httponly препятствует доступу к cookie из JavaScript, что снижает вероятность успешных XSS-атак. Для магазинов, принимающих платежи и работающих с персональными данными, это важный дополнительный уровень безопасности.
Практические рекомендации при установке:
- сделайте бэкап модификаторов — на случай, если захотите откатиться;
- сначала установите на тестовом окружении с теми же настройками PHP, что и на проде;
- после установки очистите кеш модификаторов и проверьте наличие OCSESSID в браузере;
- если используете внешние сервисы мониторинга, добавьте событие проверки успешной авторизации.
Эти простые шаги помогут сэкономить время и избежать паники в рабочие часы.
Небольшой личный пример: однажды клиент пришёл с жалобой «покупки бесследно исчезают из корзины на проде». На тестовом сервере всё работало. После быстрого анализа я увидел неверную дату истечения cookie. Установил модуль Session Cookie Fix, протестировал и вернул стабильность — в тот же день продажи перестали прерываться. Это типичный сценарий с минимальными затратами времени и высоким эффектом.
Заключение. Если вы владелец магазина на OpenCart 3 или разработчик, который поддерживает несколько проектов, иметь под рукой компактное, проверенное решение для сессий — значит избежать потерь продаж и раздражения пользователей. Модификатор от motobrat исправляет конкретную и документированную ошибку, не вмешиваясь в ядро и не ломая совместимость. Рекомендую скачать и поставить через стандартный установщик, проверить работу корзины и авторизации, а затем наблюдать за показателями в Яндекс.Метрика и Google Analytics. Для удобства доступа — узнайте о модуле и способах установки.

Если хотите, можно настроить автоматическую проверку сессий в процессе деплоя или включить тесты, которые симулируют добавление товара в корзину и авторизацию — это убережёт от сюрпризов при смене конфигурации PHP. Но в большинстве случаев достаточно установить решение от motobrat — Session Cookie Fix и убедиться, что OCSESSID ведёт себя корректно. Это именно тот случай, когда небольшая правка даёт большой эффект: стабильно работающая корзина и меньше жалоб от клиентов.
Полезные ссылки
🛒 Заказать магазин на Opencart
💻 Хостинг для Opencart
🎨 Шаблоны для Opencart
🧩 Модули для Opencart
🌐 Интернет без цензуры
Наши соц. сети
Telegram канал ProDelo
Общий чат ProDelo
Наш Youtube канал
Наш Яндекс Дзен канал
Наша группа в ВК